通信工程学习 什么是SNMP简单网络管理协议?——网络系统工程的视角
在网络系统工程中,随着网络规模不断扩大,设备种类日益繁多,如何高效地监控、配置和排障成为一项核心挑战。SNMP(Simple Network Management Protocol,简单网络管理协议)正是为解决这一问题而诞生的经典协议,是通信工程和网络工程领域必须掌握的基础知识之一。
一、SNMP的基本定义
SNMP是一种应用层协议,属于TCP/IP协议族的一部分,专门用于网络管理。它允许管理站(Manager)远程查询、修改和监控被管理设备(Agent)上的状态信息,如路由器、交换机、服务器、打印机等。顾名思义,“简单”二字体现了其设计初衷:以较低的实现复杂度和资源开销,完成基本的网络管理功能。
二、SNMP的核心架构
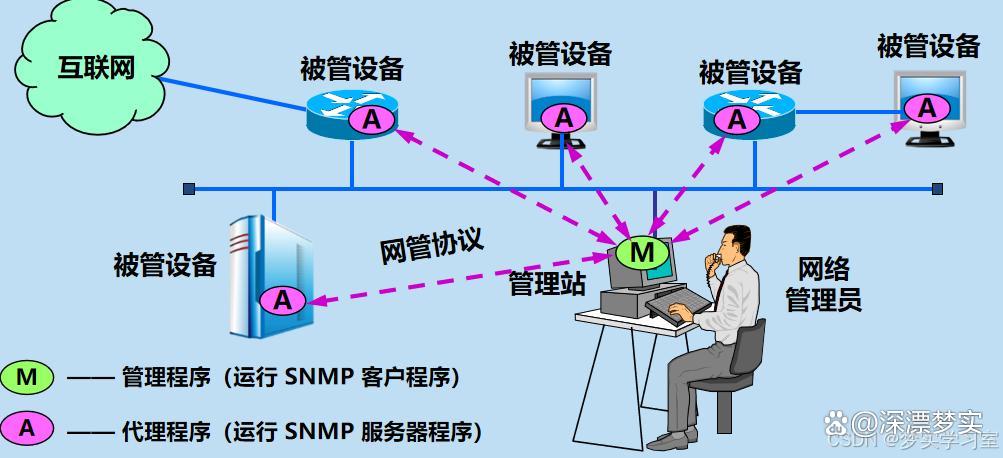
SNMP采用管理者—代理(Manager-Agent)模型,主要包含三个组成部分:
- 管理站(NMS,Network Management Station):通常是运行网管软件的服务器或工作站,负责发出管理请求、接收告警并展示数据。
- 代理(Agent):运行在被管理设备上的软件模块,负责收集本地设备信息并响应管理站的请求,也能主动上报异常事件。
- 管理信息库(MIB,Management Information Base):一个虚拟的数据库,采用树状层次结构组织被管理对象。每个可管理对象由对象标识符(OID)唯一标识,例如系统名称的OID为1.3.6.1.2.1.1.5。
三、SNMP的通信机制
SNMP主要通过五种协议数据单元(PDU)进行交互:
- Get-Request:管理站向代理请求一个或多个OID的当前值。
- Get-Next-Request:按字典序获取下一个OID的值,常用于遍历MIB表。
- Set-Request:管理站修改代理上某个OID的值,用于配置设备。
- Get-Response:代理对上述请求的响应。
- Trap(或SNMPv2中的Inform):代理主动向管理站发送的异步告警,例如接口宕机、CPU过载等。
SNMP通常运行在UDP之上,默认使用161端口(代理监听请求)和162端口(管理站接收Trap)。
四、SNMP的版本演进
- SNMPv1:最早的正式版本,安全性弱,仅支持团体名(Community String)作为明文密码,功能较简单。
- SNMPv2c:在v1基础上增加了批量获取(GetBulk)和更详细的错误码,但仍然使用明文团体名,安全性未根本改善。
- SNMPv3:当前推荐版本,引入了用户安全模型(USM)和视图访问控制(VACM),支持身份认证(MD5/SHA)和数据加密(DES/AES),显著提升了安全性。
五、SNMP在网络系统工程中的应用
在网络系统工程的规划、部署与运维中,SNMP发挥着不可替代的作用:
- 性能监控:定期采集接口流量、丢包率、CPU和内存利用率,绘制趋势图,为容量规划提供依据。
- 故障管理:通过Trap实时接收设备异常告警,缩短故障响应时间。
- 配置管理:借助Set操作批量修改设备参数,保持配置一致性。
- 资产发现:遍历MIB中的系统组和接口组,自动发现网络拓扑和设备清单。
- 计费与审计:采集端口流量计数,用于带宽计费或安全审计。
六、局限性与注意事项
尽管SNMP被广泛支持,但其也存在一些固有问题需要工程人员注意:
- 安全性:v1/v2c的团体名明文传输,容易被窃听,应尽量部署SNMPv3或限制管理网段访问。
- 效率:轮询方式在大型网络中可能产生大量开销,需合理设置轮询周期。
- 扩展性:MIB标准繁杂,不同厂商私有OID差异大,增加了集成难度。
- 可靠性:基于UDP意味着报文可能丢失,Trap告警不保证一定送达。
七、
SNMP作为简单网络管理协议,是通信工程和网络系统工程中实现设备可观测性与自动化运维的基石。它通过Manager-Agent模型、MIB和一组标准PDU,以较低成本完成了对异构网络设备的统一管理。掌握SNMP的原理、版本差异及工程实践,对于构建稳定、可管理、可扩展的网络系统具有重要意义。在SDN和云网融合的新时代,SNMP仍将在监控采集层发挥长期价值。
如若转载,请注明出处:http://www.haichuan-tech.com/product/48.html
更新时间:2026-10-11 14:46:18